- 品牌
- 爬蛙
- 服务项目
- 齐全
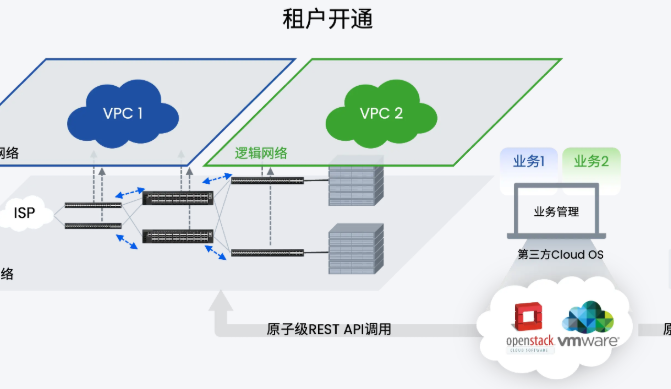
Microsoft Entra 是微软推出的一系列标识和网络访问产品,旨在帮助企业实施零信任安全策略。其**业务是为员工、客户、合作伙伴和工作负载提供从任何地方对任何应用或资源的安全访问。 [3] [10]产品系列包括Microsoft Entra ID、Microsoft Entra 域服务、Microsoft Entra **访问、Microsoft Entra Internet 访问、Microsoft Entra ID 治理、Microsoft Entra ID 保护、Microsoft Entra 验证 ID、Microsoft Entra 外部 ID 和 Microsoft Entra 工作负载 ID 等。服务通过 Microsoft Entra 管理中心、Microsoft Graph API 和 Microsoft 标识平台进行管理和开发支持。 [3]能够支持大量租户和用户的同时访问,适应不断增长的业务需求。虹口区及时多租户身份管理平台承诺守信
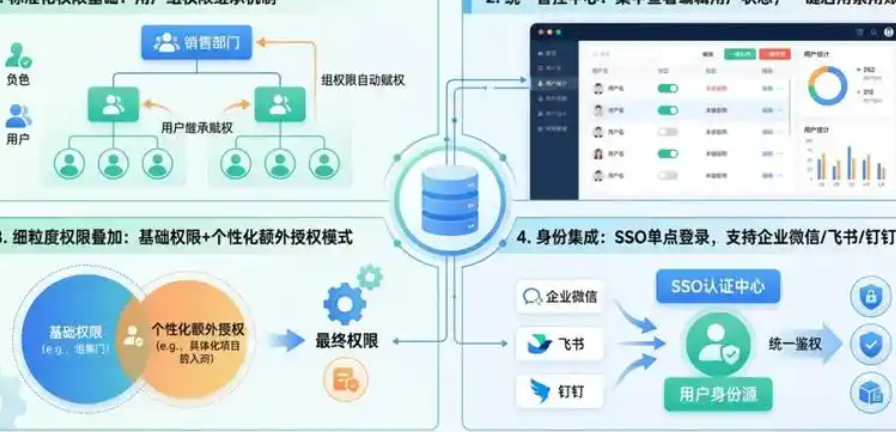
保护员工的访问安全阶段的产品包括 Microsoft Entra **访问、Microsoft Entra Internet 访问、Microsoft Entra ID 治理、Microsoft Entra ID 保护以及 Microsoft Entra 验证 ID。Microsoft Entra **访问可保护对所有**应用和资源的访问,包括企业网络和多云环境,可替代传统VPN。Microsoft Entra Internet 访问保护对所有 Internet 资源的访问,包括服务型软件 (SaaS) 应用以及 Microsoft 365 应用和资源。Microsoft Entra ID 治理通过自动执行访问请求、分配和评审,使标识和权限更易于管理。Microsoft Entra ID 保护可检测和报告基于标识的风险,并自动响应威胁。 [3] [12]Microsoft Entra 验证 ID是基于开放DID 标准的凭据验证服务。 [松江区放心多租户身份管理平台类型为每个租户部署容器或虚拟机。
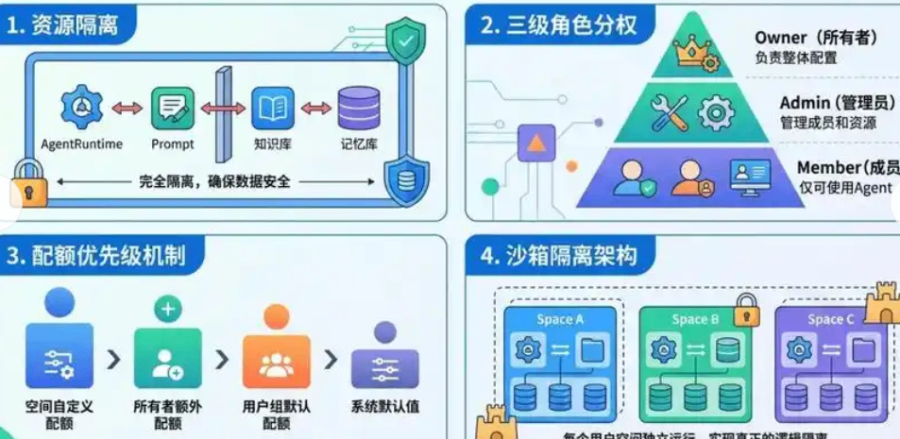
用户账户数据库可存储在域控制器或本地服务器上。可以通过RasAdminUserGetInfo和RasAdminUserSetInfo函数管理用户的RAS权限,包括远程连接权限和回拨策略,如无回拨、管理员设置回拨、呼叫方设置回拨 [8]。管理员可以枚举服务器上的已配置端口,获取端口的连接信息和统计信息,重置统计计数器,以及断开指定端口的连接 [7]。在“路由和远程访问 MMC”中,可以通过“端口属性”对话框配置WAN Miniport(如L2TP, PPTP, SSTP, IKEv2)以接受远程访问连接,并设置比较大端口数。从Windows Server 2025开始,新的RRAS默认设置将不再接受基于PPTP和L2TP的VPN连接,但如有必要仍可手动启用。由于安全原因,不推荐使用L2TP或PPTP [13]。
部署远程访问服务器时,安全是首要考虑因素,选择安全、现代的通信协议,并采用强加密和可靠的身份验证机制是构建安全远程访问服务的基础。过时或不安全的协议会带来严重的安全风险,应避免使用 [11] [13]。建议使用具有强加密的现代协议,如SSTP(安全套接字隧道协议)、IKEv2/IPSec或OpenVPN。SSTP是Windows OS自带的并受Microsoft支持,是Windows系统中可用的协议之一,而IKEv2/IPSec可在不稳定的Internet条件下保持连接,在移动设备连接不稳定的情况下表现较好 [11]。身份验证与加密强化使用基于证书的身份验证(如EAP-TLS)比单纯使用用户名和密码更为安全。当使用可扩展的身份验证协议(EAP)和受保护的EAP(PEAP)为VPN部署基于证书的身份验证方法时,需要部署服务器证书,此过程涉及Active Directory证书服务(AD CS)的应用 [14]。选择的服务必须使用具有256位加密的行业标准协议 [11]。结合区块链技术,赋予用户数据(如Sovrin、Hyperledger Indy)。
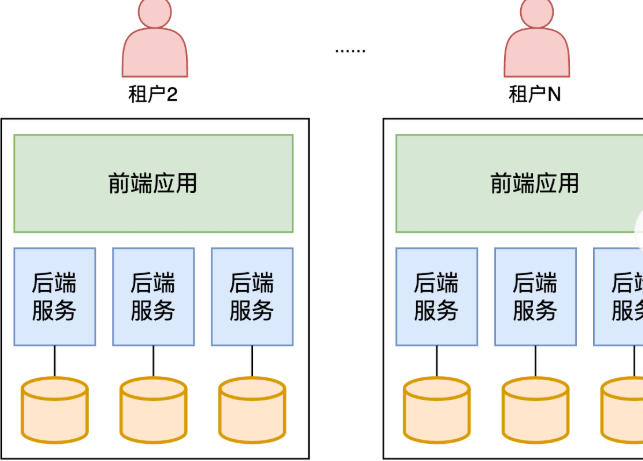
当部署基于证书的身份验证(如使用PEAP)时,需要为远程访问服务器配置服务器证书 [14]。该证书通常需要由内部CA颁发,并且对于特定功能(如IP-HTTPS),证书使用者名称需匹配相应的FQDN [9]。可以安装RAS服务器管理DLL用于审核用户连接和分配IP地址 [7]。RRAS的多租户网关功能支持云环境中的虚拟网络路由和VPN连接 [15]。远程访问服务器的主要应用场景包括远程用户访问和站点间互联 [10] [15]。在远程办公场景中,出差或居家办公的员工可通过VPN等技术安全访问企业内部网络资源,如文件和应用 [10] [12]。在网络扩展场景中,通过站点到站点VPN连接,可将位于不同地理位置的局域网安全互联,构建统一的广域网环境 [10] [15]。采用多种安全措施,如多因素认证、加密和审计日志,确保用户身份和数据的安全。松江区放心多租户身份管理平台类型
挑战:需严格隔离机制防止数据泄露。虹口区及时多租户身份管理平台承诺守信
・ 具有动态验证码和动态令牌功能的单点登录系统・ 驻户动态角色自定义・ 驻户动态组群结构自定义・ 集团/子公司关系支持・ 订单和受理・ 在线的自助注册系统・ 灵活的计费系统・ 统计分析报表系统・ 紧急实时通知服务・ 灵活的服务计划(根据每个公司不同区分细节)・ 远程/第三方服务整合 能够整合任何应用,无论是J2EE标准,.Net标准或者是其他技术。iSOP平台技术层面兼容J2EE/iBOS标准,适配UNIX/Linux/Windows等操作系统,支持Oracle、DB2、Sybase、MySQL、MS Access等多种数据库,并可通过WebLogic、WebSphere、Tomcat等中间件实现第三方服务集成,适用于不同技术标准的应用扩展。 [1]虹口区及时多租户身份管理平台承诺守信
上海爬蛙网络科技有限公司是一家有着先进的发展理念,先进的管理经验,在发展过程中不断完善自己,要求自己,不断创新,时刻准备着迎接更多挑战的活力公司,在上海市等地区的通信产品中汇聚了大量的人脉以及**,在业界也收获了很多良好的评价,这些都源自于自身的努力和大家共同进步的结果,这些评价对我们而言是比较好的前进动力,也促使我们在以后的道路上保持奋发图强、一往无前的进取创新精神,努力把公司发展战略推向一个新高度,在全体员工共同努力之下,全力拼搏将共同上海爬蛙网络科技有限公司和您一起携手走向更好的未来,创造更有价值的产品,我们将以更好的状态,更认真的态度,更饱满的精力去创造,去拼搏,去努力,让我们一起更好更快的成长!


- 奉贤区品质多租户身份管理平台好选择 2026-11-16
- 杨浦区信息化多租户身份管理平台类型 2026-11-06
- 闵行区及时多租户身份管理平台价格优惠 2026-11-06
- 徐汇区质量多租户身份管理平台互惠互利 2026-11-06
- 嘉定区低压线多租户身份管理平台价格信息 2026-11-06
- 闵行区人防多租户身份管理平台报价表 2026-11-05
- 长宁区电力应急多租户身份管理平台报价表 2026-11-04
- 普陀区质量多租户身份管理平台质检 2026-11-04
- 静安区电话多租户身份管理平台质检 2026-11-04
- 静安区信息化多租户身份管理平台互惠互利 2026-11-04
- 奉贤区及时多租户身份管理平台代理商 2026-11-04
- 金山区放心多租户身份管理平台应用 2026-11-04