- 品牌
- 爬蛙
- 服务项目
- 齐全
Windows Server版本支持安装远程访问角色服务(含DirectAccess、VPN、路由及Web应用程序代理),Windows Server 2012将DirectAccess和RRAS合并为单个远程访问角色,支持静态IP地址池分配与防火墙端口配置 [1] [3] [6] [9]。用户账户管理包含远程连接权限、回拨策略及RADIUS认证,通过用户隧道实现安全接入 [2] [5-6]。在Windows NT 4.0中,远程访问服务提供了管理RAS服务器用户权限和端口的功能,并使用用户账户数据库管理连接权限和回拨设置 [7-8]。在Windows Server 2008 R2中,远程访问服务与虚拟**网技术紧密结合,通过公共网络建立安全加密隧道,支持PPTP、SSTP等多种协议 [10]。跨租户、跨应用的单点登录,提升用户体验。徐汇区人防多租户身份管理平台承诺守信
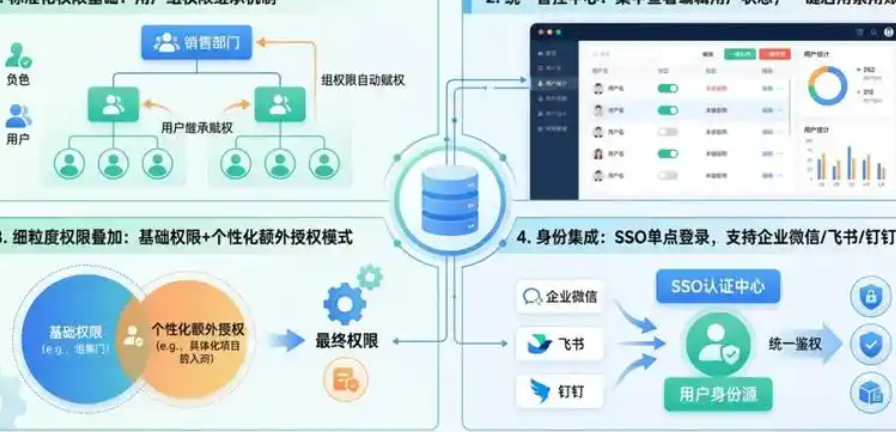
物理隔离(可选):**场景下可部署**服务器或云实例。细粒度授权管理基于角色的访问控制(RBAC)或属性基访问控制(ABAC)。支持租户自定义权限策略(如部门、项目级权限)。用户生命周期管理自动化用户创建、权限分配、角色变更和离职注销。支持批量导入/导出、API集成(如HR系统同步)。审计与合规记录所有访问行为,生成合规报告(如GDPR、HIPAA)。支持租户**审计日志查询。二、技术架构共享基础设施模式优势:成本低、维护简单,适合中小租户。挑战:需严格隔离机制防止数据泄露。杨浦区电话多租户身份管理平台欢迎咨询支持多种认证方式(用户名/密码、OAuth、SAML、OIDC、多因素认证等)。
从Windows Server 2025开始,新的路由和远程访问服务(RRAS)设置默认不再接受基于PPTP和L2TP的VPN连接,转而支持SSTP或IKEv2等协议 [13]。VPN通过加密(如256位加密)和身份验证确保数据传输安全,身份验证方法包括用户名密码、证书(如EAP/PEAP)等 [11] [14]。从Windows Server 2025开始,新的路由和远程访问服务(RRAS)设置默认不再接受基于PPTP和L2TP的VPN连接,转而支持SSTP或IKEv2等协议 [13]。VPN通过加密(如256位加密)和身份验证确保数据传输安全,身份验证方法包括用户名密码、证书(如EAP/PEAP)等 [11] [14]。
部署远程访问服务器时,安全是首要考虑因素,选择安全、现代的通信协议,并采用强加密和可靠的身份验证机制是构建安全远程访问服务的基础。过时或不安全的协议会带来严重的安全风险,应避免使用 [11] [13]。建议使用具有强加密的现代协议,如SSTP(安全套接字隧道协议)、IKEv2/IPSec或OpenVPN。SSTP是Windows OS自带的并受Microsoft支持,是Windows系统中可用的协议之一,而IKEv2/IPSec可在不稳定的Internet条件下保持连接,在移动设备连接不稳定的情况下表现较好 [11]。身份验证与加密强化使用基于证书的身份验证(如EAP-TLS)比单纯使用用户名和密码更为安全。当使用可扩展的身份验证协议(EAP)和受保护的EAP(PEAP)为VPN部署基于证书的身份验证方法时,需要部署服务器证书,此过程涉及Active Directory证书服务(AD CS)的应用 [14]。选择的服务必须使用具有256位加密的行业标准协议 [11]。大型企业可能会使用多租户身份管理平台来管理不同部门或子公司的用户身份。
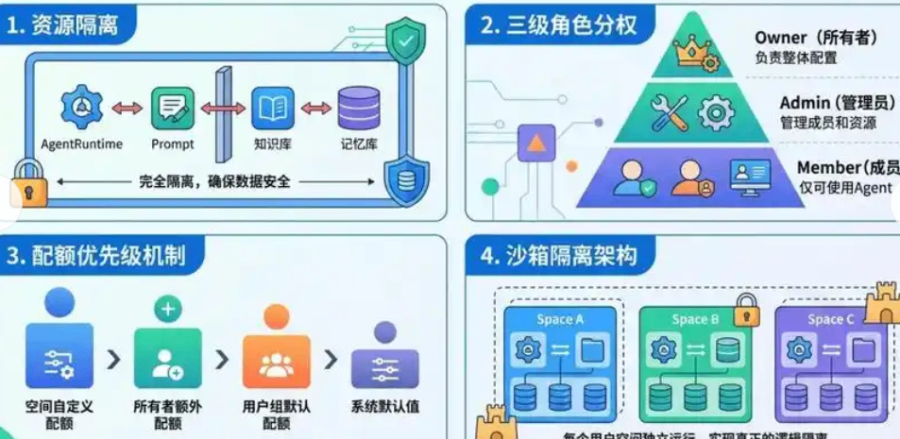
Microsoft Entra的服务部署通常以租户(Tenant)为单位。一个Microsoft Entra租户是组织使用的应用程序和资源的标识与访问管理(IAM)安全边界,它随Microsoft 365、Azure等订阅自动创建,是组织在Microsoft云中的专属身份目录实例 [21]。在运营层面,Microsoft Entra预配服务负责对用户和组进行初始及增量的同步操作,以维护应用与目录间身份数据的一致性。管理员可通过Microsoft Entra管理中心监控预配进度,并查看详细的预配日志以进行故障排查和审计 [22]。根据微软2026财年第二季度的财报,Microsoft Entra作为身份系统,在微软的整体安全产品矩阵中发挥了重要作用 [23]。优势:成本低、维护简单,适合中小租户。杨浦区电话多租户身份管理平台欢迎咨询
结合区块链技术,赋予用户数据(如Sovrin、Hyperledger Indy)。徐汇区人防多租户身份管理平台承诺守信
Microsoft Entra提供了一套***的身份与访问治理解决方案,以帮助企业实现安全、合规的权限管理 [6] [9] [33]。其**治理功能包括身份治理,提供自动化访问请求、分配、评审和生命周期管理工作流 [6] [9];权限与角色管理,通过权利管理功能支持使用访问包大规模、精细化地管理对应用程序、组、站点及Microsoft Entra角色等资源的访问分配,对于高特权角色可与Privileged Identity Management (PIM) 配合实现即时和基于审批的特权访问管理 [15];代理标识管理,引入了所有者、赞助商、经理三种分离的管理关系模型,将技术操作与业务责任分离以加强控制与合规性监督 [8];策略管理,Microsoft Entra Domain Services 提供组策略对象(GPO) 管理功能,支持在托管域中编辑内置GPO和创建自定义GPO [5]。徐汇区人防多租户身份管理平台承诺守信
上海爬蛙网络科技有限公司是一家有着雄厚实力背景、信誉可靠、励精图治、展望未来、有梦想有目标,有组织有体系的公司,坚持于带领员工在未来的道路上大放光明,携手共画蓝图,在上海市等地区的通信产品行业中积累了大批忠诚的客户粉丝源,也收获了良好的用户口碑,为公司的发展奠定的良好的行业基础,也希望未来公司能成为*****,努力为行业领域的发展奉献出自己的一份力量,我们相信精益求精的工作态度和不断的完善创新理念以及自强不息,斗志昂扬的的企业精神将**上海爬蛙网络科技有限公司和您一起携手步入辉煌,共创佳绩,一直以来,公司贯彻执行科学管理、创新发展、诚实守信的方针,员工精诚努力,协同奋取,以品质、服务来赢得市场,我们一直在路上!


- 奉贤区品质多租户身份管理平台好选择 2026-11-16
- 杨浦区信息化多租户身份管理平台类型 2026-11-06
- 闵行区及时多租户身份管理平台价格优惠 2026-11-06
- 徐汇区质量多租户身份管理平台互惠互利 2026-11-06
- 嘉定区低压线多租户身份管理平台价格信息 2026-11-06
- 闵行区人防多租户身份管理平台报价表 2026-11-05
- 长宁区电力应急多租户身份管理平台报价表 2026-11-04
- 普陀区质量多租户身份管理平台质检 2026-11-04
- 静安区电话多租户身份管理平台质检 2026-11-04
- 静安区信息化多租户身份管理平台互惠互利 2026-11-04
- 奉贤区及时多租户身份管理平台代理商 2026-11-04
- 金山区放心多租户身份管理平台应用 2026-11-04