- 品牌
- 爬蛙
- 服务项目
- 齐全
企业内部系统:大型企业可能会使用多租户身份管理平台来管理不同部门或子公司的用户身份。教育机构:学校和大学可以为不同的院系或课程提供**的身份管理。常见的多租户身份管理解决方案:Okta:提供***的身份管理和访问管理解决方案,支持多租户架构。Auth0:提供灵活的身份验证和授权服务,适合多租户应用。Azure Active Directory:微软的身份管理服务,支持多租户环境。通过使用多租户身份管理平台,组织可以提高安全性、降低管理成本,并提升用户体验。许多软件即服务(SaaS)提供商使用多租户身份管理平台来管理其客户的用户身份。静安区低压线多租户身份管理平台创造辉煌
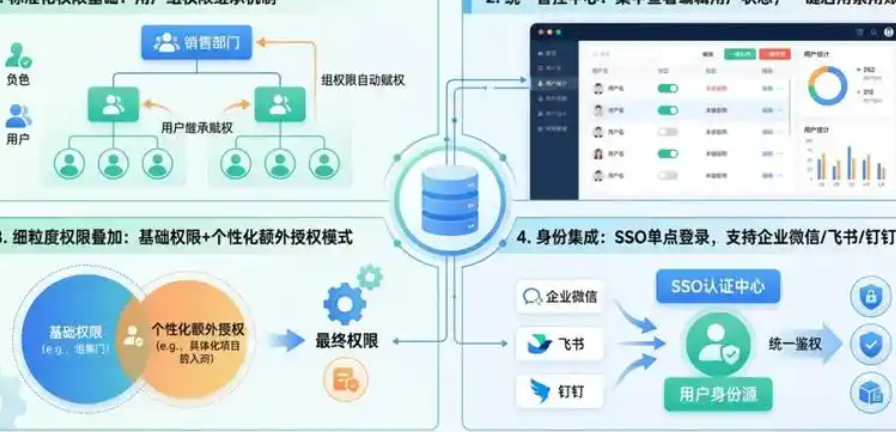
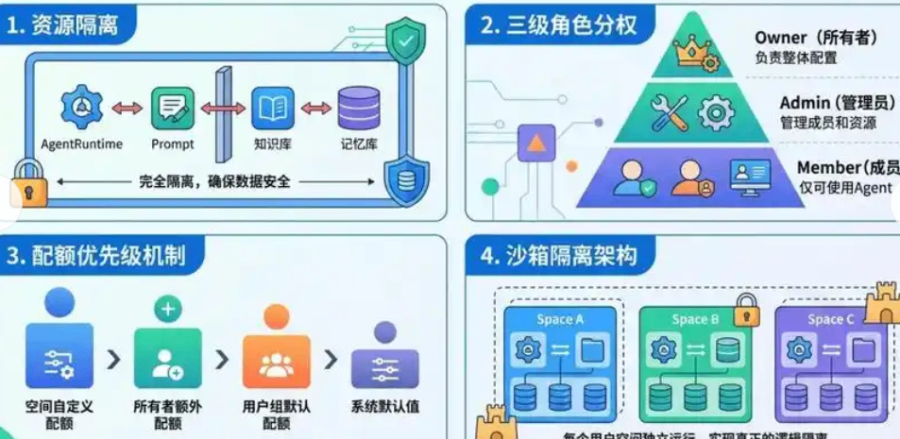
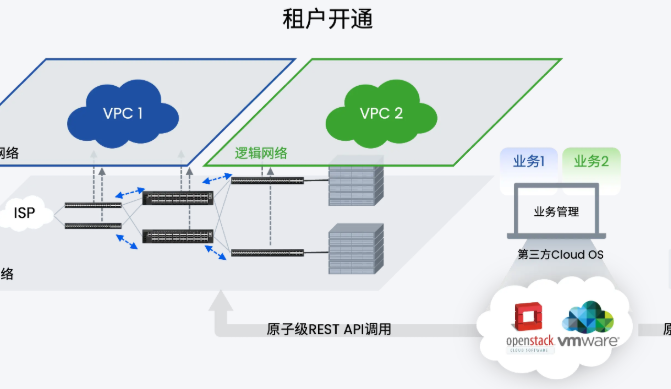
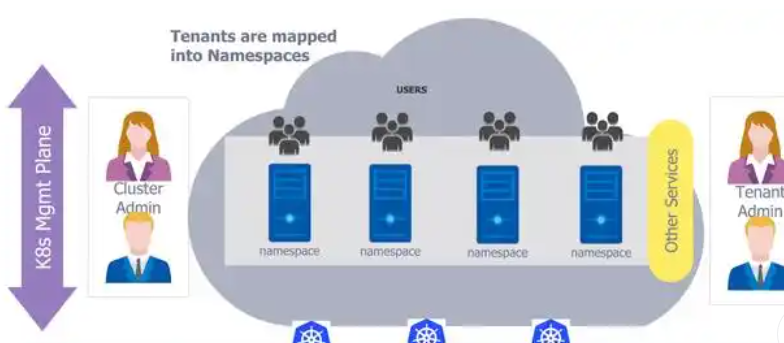
多租户身份管理平台是一种支持多个租户(即多个客户或组织)在同一系统上**管理其用户身份和访问权限的解决方案。这种平台通常用于云计算环境中,能够为不同的租户提供安全、灵活和可扩展的身份管理服务。多租户身份管理平台的主要特点:隔离性:每个租户的数据和配置是相互隔离的,确保一个租户的用户信息不会泄露给其他租户。可扩展性:能够支持大量租户和用户的同时访问,适应不断增长的业务需求。自助服务:租户可以自助管理用户账户、角色和权限,减少对管理员的依赖。静安区低压线多租户身份管理平台创造辉煌完全隔离,适合高安全需求租户(如金融、医疗)。
当RRAS角色已安装并使用默认配置设置后,这些协议默认处于启用状态 [13]。从Windows Server 2025开始,新的RRAS设置将不再接受基于PPTP和L2TP的VPN连接,但仍可手动启用这些协议,而基于SSTP和IKEv2的VPN连接仍可接受 [13]。部署远程访问服务器通常需要配置一系列基础结构,包括配置服务器网络设置、配置企业内部路由、配置防火墙、配置CA和服务器证书、配置DNS服务器、将服务器加入Active Directory域、配置组策略对象(GPO)以及创建相应的安全组等 [9]。
远程访问服务的核心技术是虚拟**网络(VPN),通过在公共网络(如互联网)上建立加密隧道,为远程用户提供安全访问内部网络资源的通道,其**原理包括隧道建立、数据加密和安全传输 [12]。常见VPN协议包括PPTP(点到点隧道协议)、L2TP/IPSec(第2层隧道协议/互联网协议安全性)、SSTP(安全套接字隧道协议)、IKEv2/IPSec(互联网密钥交换版本2/互联网协议安全性)、OpenVPN以及WireGuard。PPTP(点到点隧道协议)是一种较早的协议,但由于已知的安全缺陷,已不再被视为安全选项。数据库分区 + 租户ID字段过滤。
无感通行与智能核验。系统集成人脸识别、二维码、车牌识别等技术,支持访客无感快速通行 [5] [9]。结合OCR证件识别、***检测等技术,实现身份智能核验 [6]。系统性能稳定系统按照软件工程规范进行开发,使用面向对象技术、SQL数据库和Windows系统的内存管理与多任务特性。通过数据加密、权限分级、云端安全存储及符合网络安全等级保护要求的多层安全措施,确保访客数据传输与存储的安全及个人隐私保护 [5-6] [12],从而支持系统的稳定性和可靠性。为第三方应用提供身份即服务(IDaaS),降低开发成本。静安区电话多租户身份管理平台量大从优
身份管理成为云原生架构的组件(如Service Mesh集成)。静安区低压线多租户身份管理平台创造辉煌
多租户身份管理平台(Multi-Tenant Identity Management Platform)是一种为多个**租户(组织、企业或应用)提供集中化身份认证、授权和访问控制的解决方案。其**目标是通过共享基础设施实现高效、安全、可扩展的身份管理,同时确保各租户数据的隔离性和个性化需求。以下是关键要点解析:一、**功能统一身份认证(SSO)支持多种认证方式(用户名/密码、OAuth、SAML、OIDC、多因素认证等)。跨租户、跨应用的单点登录,提升用户体验。租户隔离与数据安全逻辑隔离:通过数据库分区、命名空间或加密技术确保租户数据**。静安区低压线多租户身份管理平台创造辉煌
上海爬蛙网络科技有限公司汇集了大量的优秀人才,集企业奇思,创经济奇迹,一群有梦想有朝气的团队不断在前进的道路上开创新天地,绘画新蓝图,在上海市等地区的通信产品中始终保持良好的信誉,信奉着“争取每一个客户不容易,失去每一个用户很简单”的理念,市场是企业的方向,质量是企业的生命,在公司有效方针的领导下,全体上下,团结一致,共同进退,**协力把各方面工作做得更好,努力开创工作的新局面,公司的新高度,未来上海爬蛙网络科技有限公司和您一起奔向更美好的未来,即使现在有一点小小的成绩,也不足以骄傲,过去的种种都已成为昨日我们只有总结经验,才能继续上路,让我们一起点燃新的希望,放飞新的梦想!


- 宝山区人防多租户身份管理平台承诺守信 2026-09-30
- 浦东新区低压线多租户身份管理平台质检 2026-09-30
- 金山区质量多租户身份管理平台创造辉煌 2026-09-30
- 松江区低压线多租户身份管理平台质检 2026-09-30
- 黄浦区电话多租户身份管理平台代理商 2026-09-30
- 青浦区及时多租户身份管理平台好选择 2026-09-30
- 浦东新区及时多租户身份管理平台出厂价 2026-09-30
- 静安区低压线多租户身份管理平台创造辉煌 2026-09-30
- 虹口区放心多租户身份管理平台创造辉煌 2026-09-30
- 崇明区品质多租户身份管理平台好选择 2026-09-30
- 黄浦区品质多租户身份管理平台售后服务 2026-09-30
- 崇明区放心多租户身份管理平台类型 2026-09-30