Sophos交换机与防火墙的底层深度联动,构建出真正以安全策略为的智能网络架构。无论终端通过有线网口或是无线信号接入内网,Sophos防火墙都能实时调取Sophos Central云端平台存储的用户身份数据,包含所属部门、岗位权限、用户分组等关键信息,并同步向接入层交换机下发动态调度指令,自动将终端接入端口划入预设安全VLAN分区,同时落地匹配的精细化访问管控规则。这套以用户身份为的内网微分段机制,彻底摆脱了传统网络依靠静态IP划分权限的固化模式,不大幅简化了安全策略下发与日常运维的工作压力,更完美落地零信任安全理念,遵循小权限授权原则管控内网访问。即便内网用户账号或终端设备不慎被恶意入侵,攻击者的横向渗透行为也会被严格阻断约束,有效遏制内网风险扩散,提升企业内网的安全防护等级与应急处置灵活度。Sophos 安全策略助力企业高效契合网络安全等级保护标准。Sophos互惠互利
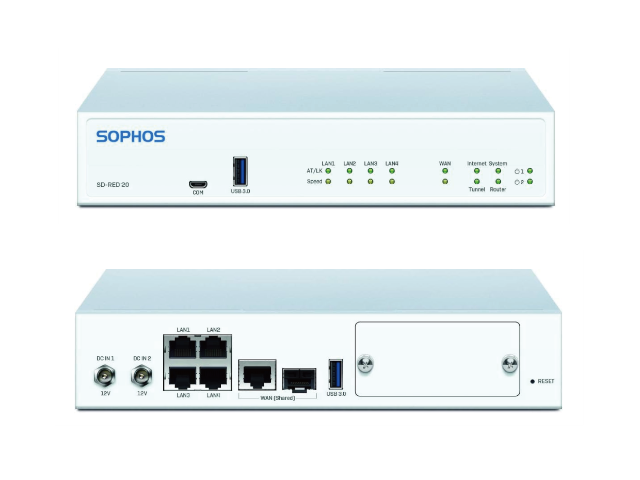
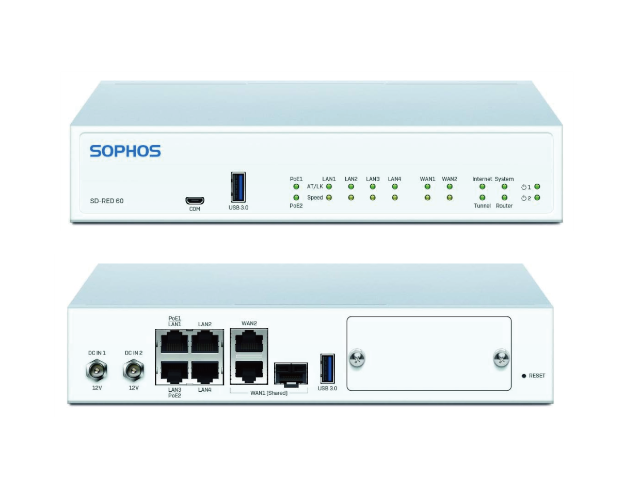
Sophos防火墙搭载的智能QoS带宽管控功能,支持基于应用类别、用户身份、IP网段及物理端口的多维度流量整形与智能策略调度。运维人员可针对ERP、CRM、远程会议、线上诊疗等业务系统专属配置带宽保障规则,确保业务在网络拥堵高峰时段依旧享有低延迟、高稳定的传输资源。同时可针对普通网页浏览、影音流媒体、社交娱乐类应用设置流量配额上限,杜绝非业务流量抢占办公带宽资源。该功能支持结合时间维度制定弹性管控策略,可在工作时段自动约束P2P资源下载、网络游戏、大容量文件传输等耗流行为,非工作时段自动解除限制,比较大化盘活网络闲置资源。依托无端口依赖的深度应用识别能力与动态优先级调度机制,Sophos可保障业务持续稳定运行、优化终端使用体验,同时提升全网带宽资源整体利用率,规避带宽争抢引发的办公卡顿、业务中断等问题,助力企业实现网络性能与业务价值的比较好匹配。Sophos互惠互利Sophos XGS 防火墙自带SD-WAN功能可增加分区互联的稳定与高可用性。
选用Sophos安全产品,就等同于搭建一套协同联动、智能赋能,且打通云端、管理端与终端的新一代一体化安全防护架构。该方案完美解决了传统安全设备分散部署、系统相互独立、无法联动防御的行业痛点,借助Sophos Central云端统一管控平台,整合防火墙、InterceptX终端防护、内网安全、云负载防护、邮件安防以及EDR/XDR检测响应等全品类安全模块。平台可以打通全域威胁数据,实现安全策略自动同步、跨设备联动处置。一旦网络内任意终端或节点捕捉到恶意攻击行为,整体安全体系会即刻联动封禁风险流量,有效优化威胁识别准确率与应急处置效率。这套一体化防护体系,可抵御APT高级威胁、勒索病毒以及各类自动化网络攻击,同时依托集中化管理模式简化运维工作,削减企业整体运维成本与总体拥有成本,助力企业以更低的资金投入搭建高阶安全防护屏障,平稳且安全地开展数字化升级与各项业务创新工作。
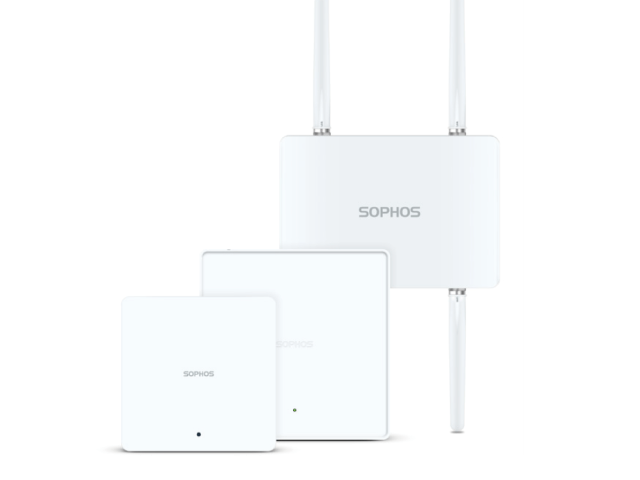
Sophos AP无线接入设备及配套交换机系列,可与Sophos防火墙实现底层深度联动融合,搭建策略统一、管控一体的有线无线融合网络架构。依托Sophos Central云端管理中台,运维人员可对全网有线接入端口与无线服务信号统一部署安全规则、执行访问权限管控,彻底消除传统网络架构中常见的安全盲点与防护断层。整套无线系统搭载智能射频优化、用户负载自动分摊、实时频谱监测等高阶能力,即便在人员密集、终端高并发接入的复杂场景下,也能保障网络连接稳定流畅、不掉线、不卡顿。所有有线、无线设备产生的安全告警、终端访问记录与行为日志,都会集中汇总至防火墙进行统一关联研判。这套一体化管控模式,可为企业打造从网络边界到内网终端、从有线链路到无线覆盖的全程可视、可审、可防的端到端安全体系,提升内网整体可控性与威胁抵御能力。杭州沃迪云:Sophos 安全运营,7×24 小时主动监测,快速响应,守护企业数字安全。
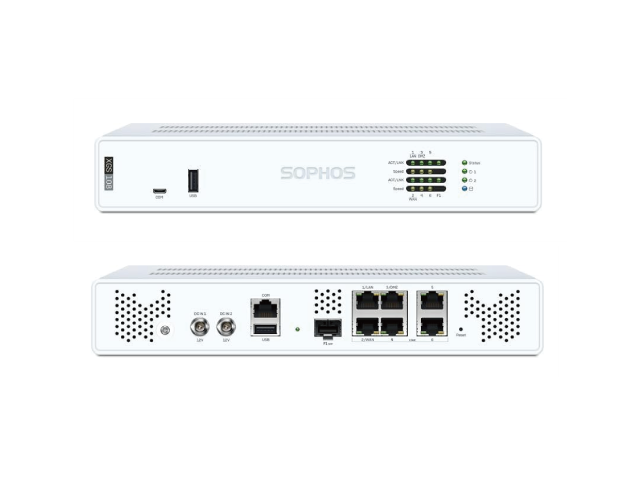
Sophos XGS新一代防火墙搭载的IPS入侵防御模块,采用双引擎联动检测架构,融合传统高阶威胁特征匹配与机器学习智能行为分析双重能力,可精细拦截各类网络层高危攻击行为,涵盖漏洞利用入侵、应用层恶意攻击、SQL注入、端口扫描、DoS流量攻击等常见网络威胁。该设备的IPS规则库依托SophosLabs全球威胁情报中台实现动态实时更新,能够快速同步全网披露的安全漏洞特征,针对新兴威胁实现秒级防护响应,填补新型攻击的防御空白。运维管理人员可结合企业自身网络架构、业务场景与实时风险态势,弹性调配、按需微调IPS防护策略,灵活平衡安全防护强度与网络传输性能,在保障全域安全防御的同时,兼顾企业业务网络的高效稳定运行。当企业选择部署Sophos,就等于搭建起一套兼具协同性、智能性与高效性的现代化安全防护体系。本地Sophos质量
针对远程办公,Sophos 提供从 VPN 到终端的各方位安全保障。Sophos互惠互利
ophos XDR 端点防护系统与网关防火墙遵循统一安全设计思路,完成底层架构深度打通、双向联动的全域防御能力。当终端侧 Intercept X 模块识别出违规操作、可疑进程行为时,会经由 Sophos Central 云管理平台,同步下发处置指令给内网部署的防火墙设备,自动切断风险终端的网络访问权限,杜绝恶意威胁在内网节点间持续扩散。与之对应,防火墙若监测到携带攻击特征的数据流指向内部任一主机地址,也会主动联动终端安全组件,针对目标设备启动***风险排查操作。这种双向实时互通的风险数据流转模式,将原本各自**、孤立运行的安全防护单元整合为一套具备自主处置能力的智能安全闭环。该协同架构能够有效缩短恶意威胁潜伏在内网的平均时间,针对勒索病毒、针对性定制渗透攻击打造关键拦截防线,***强化企业整体网络安全防护水准。Sophos互惠互利
杭州沃迪云信息技术有限公司汇集了大量的优秀人才,集企业奇思,创经济奇迹,一群有梦想有朝气的团队不断在前进的道路上开创新天地,绘画新蓝图,在浙江省等地区的通信产品中始终保持良好的信誉,信奉着“争取每一个客户不容易,失去每一个用户很简单”的理念,市场是企业的方向,质量是企业的生命,在公司有效方针的领导下,全体上下,团结一致,共同进退,**协力把各方面工作做得更好,努力开创工作的新局面,公司的新高度,未来杭州沃迪云信息技术供应和您一起奔向更美好的未来,即使现在有一点小小的成绩,也不足以骄傲,过去的种种都已成为昨日我们只有总结经验,才能继续上路,让我们一起点燃新的希望,放飞新的梦想!